关于PHP核心远程代码执行漏洞的风险提示及研判思考
时间:2026年10月21日
1. 概述
2026年10月21日22点(北京时间),PHP官方发布紧急安全更新,修复PHP内核中存在的两枚严重级别远程代码执行漏洞,漏洞编号为CVE-2026-109618、CVE-2026-109619,公开信息中亦以PHP2Shell指代。 本次两个漏洞CVSS v4.0评分均为9.2,按通用分级为严重(Critical)。
漏洞的成因是PHP内核在处理文件上传进度会话逻辑时存在内存对象管理缺陷。PHP在解析文件上传请求过程中会多次切换会话状态,在特定请求组合条件下,内存对象可能被提前释放,后续程序再次调用已释放内存,造成释放后使用(Use-After-Free,UAF)内存破坏问题。
该漏洞利用门槛较低、覆盖面较广。公开技术分析指出,相关上传进度统计功能自PHP 5.4版本起默认全局开启,且漏洞触发发生在业务脚本运行之前,不需要依赖网站自身业务代码,也不需要攻击者注册、登录账号;但实际可利用性取决于session.upload_progress配置及特定上传请求组合,不宜理解为无条件触发。
公开信息显示,漏洞细节提前在社区传播,全网探测与PoC构造速度有所加快。 PHP官方已于2026年10月21日22:00(北京时间)推送安全补丁。 受影响PHP版本构建的Web资产面临较高安全风险,建议各单位立即开展资产排查、安全加固及版本升级工作。本次事件折射出AI对攻防节奏与能力建设的深远影响:其一,AI正在显著压缩漏洞响应周期,漏洞细节披露、补丁发布与利用构造的时间线被快速拉近,传统的“补丁空窗期”余量两头收窄,原有的升级、加固、自查机制仍属必要但已不充分,需从“事中应急打补丁”前移至“假设对手始终更快、据此把决策前置”的持续对抗新节奏;其二,本PHP2Shell漏洞的发现方与此前微信零点击漏洞同属Calif Research团队,一批由AI赋能的新团队威胁能力正快速攀升,防御侧同样应把AI纳入研判、响应与态势感知的默认流程,以对等的AI加速度构建自身能力,避免在单点应急后即散。建议各单位在完成本次版本升级与复测的同时,将上述两类趋势纳入安全运营与能力建设的长效考量。
2. 风险描述
2.1 漏洞成因
攻击者通过构造特殊格式的文件上传请求,持续触发PHP会话上传进度回调逻辑,通过特殊请求顺序叠加会话状态变化,强制造成内存对象提前释放;后续程序继续更新上传进度时重复访问无效内存,引发内存破坏、引用计数异常等问题。攻击者可通过精准控制内存布局,最终实现进程越权读写、程序崩溃,甚至稳定远程代码执行。
整体攻击无需业务账号、无需业务代码参与;但是否可稳定触发取决于 SAPI 运行模式、session.upload_progress 是否开启及请求构造条件。
2.2 攻击利用链
攻击者构造特定的multipart/form-data 上传请求,触发 PHP session 上传进度处理路径的多次会话状态切换;
在特定请求顺序与应用会话状态组合下,相关内存对象被提前释放,形成UAF 条件;
在后续的上传进度更新过程中,释放后的内存对象被再次访问,触发引用计数异常与内存破坏;
攻击者通过内存布局控制,将内存破坏转换为进程崩溃(DoS),乃至远程任意代码执行(RCE);
一旦达成完整利用链,可在PHP 进程权限下部署 WebShell、建立持久化访问,并进一步向内网横向移动。
目前安天CERT已在测试环境中验证该漏洞。
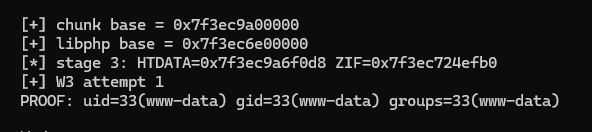
图1 安天CERT已成功复现该漏洞
2.3 主要安全危害
1、服务器权限沦陷:漏洞利用成功后,攻击者可直接在PHP运行权限下执行任意系统命令,读取服务器关键配置、控制网站服务,严重时可完全接管服务器。
2、核心数据泄露:可窃取数据库账号、网站密钥、用户数据、业务核心资料、后台密码等敏感信息,造成大范围数据泄露风险。
3、业务服务中断:漏洞触发可造成PHP工作进程异常退出、服务卡死、网站报错瘫痪,引发持续性业务不可用。
4、长期后门驻留:攻击者可上传WebShell、植入木马、创建隐藏账号,实现长期持久化控制,隐蔽性强、难以自查。
5、内网横向渗透:以沦陷Web服务器为跳板,对内网其他服务器、业务系统、办公主机进行横向移动,扩散安全风险。
6、全网批量风险高:PHP生态覆盖绝大多数网站、CMS系统、电商平台、论坛及自研Web业务,漏洞通用性极强,容易被批量扫描、批量攻击。
3. 受影响范围
本次漏洞属于 PHP内核原生漏洞 ,与网站程序、模板、第三方组件无关,影响所有基于PHP搭建的Web环境。
3.1 影响组件
受影响PHP 版本构建的 Web 环境存在漏洞风险,实际可利用性取决于运行模式和会话上传进度配置。覆盖内容管理系统、网站后台、企业官网、电商系统、论坛、自研Web业务、主机控制面板等各类Web应用场景。
3.2 影响版本
受影响版本范围:
➢ PHP 8.2 分支 < 8.2.35
➢ PHP 8.3 分支 < 8.3.36
➢ PHP 8.4 分支 < 8.4.27
➢ PHP 8.5 分支 < 8.5.12
其中 PHP8.1及更早所有版本已终止官方安全维护 ,不会推送任何补丁,属于长期高危风险版本,必须通过隔离、下线、迁移方式处置。
3.3 触发条件
在默认开启session.upload_progress 且满足特定上传请求组合时,攻击者可在无需认证的情况下触发该漏洞;关闭该功能可阻断当前已知利用路径。
4. 缓解措施
为彻底规避本次高危漏洞风险,结合官方补丁进度及漏洞利用特性,现给出升级加固、临时应急、自查监测三类处置方案。
4.1 安全版本升级(首选根治方案)
所有对外暴露的公网Web业务、重点业务系统,需第一时间升级至 官方最新修复版本 。升级前做好服务器快照、数据备份与回滚方案,升级完成后重启Nginx、Apache、PHP-FPM服务,验证业务稳定性。
升级至对应分支的PHP 版本或更高的已修复版本:
➢ PHP 8.2 分支 >= 8.2.35
➢ PHP 8.3 分支 >= 8.3.36
➢ PHP 8.4 分支 >= 8.4.27
➢ PHP 8.5 分支 >= 8.5.12
对于已停止维护的老旧PHP版本,禁止对公网暴露,尽快完成业务迁移或整体环境升级。
4.2 临时应急防护措施(暂无法升级环境立即执行)
1)关闭高危攻击入口:修改php.ini全局配置,关闭上传进度统计功能:
session.upload_progress.enabled = Off
修改配置后重启PHP服务,可直接阻断当前已知攻击链路。
2)边界流量防护 :在网关、WAF、反向代理层针对畸形文件上传请求、高频批量上传数据包进行拦截与限流,防护无上传业务的接口风险。
3)会话安全加固 :建议设置session.use_strict_mode=1,降低会话伪造风险;该措施不能替代官方补丁。
4)最小权限运行 :PHP进程禁止使用root、管理员等高权限账户运行,限制程序权限范围,降低被攻陷后的破坏能力。
5)安全日志监测 :持续监测PHP进程异常退出、系统异常命令调用、陌生进程创建、异常文件写入等行为,留存日志用于溯源分析。
4.3 资产自查与复测要求
各单位全面梳理内网、外网所有PHP运行资产,逐一核查PHP版本、运行模式及会话配置状态,优先排查公网可访问、具备文件上传能力的高危站点。所有加固、升级操作完成后需开展漏洞复测,确保风险彻底消除。
5. 研判思考
5.1 响应周期的重构:从“补丁赛跑”到“利用即刻化”
本次PHP2Shell事件最值得警惕的,不是某个UAF细节本身,而是其整个披露、补丁、利用的时间线正在被AI显著压缩,传统的“官方补丁 → 全网打补丁”节奏所依托的那个隐性安全余量,也就是“补丁空窗期”,正在被两端同时压缩。一方面漏洞细节在官方补丁发布前已提前在社区传播,公开信息明确提示全网探测与PoC构造速度有所加快,当PoC又能由大模型在数分钟内补全、改写、适配目标环境时,一个漏洞从“原理可验证”到“在大规模资产上批量施展”的中间隔断被急剧缩短,攻击者不再需要等待手工构造出来,而能与补丁几乎同步地发起攻击;另一方面,攻防的两端都已接入AI——本次报告的防御侧本身即由AVLCode与澜砥大模型产线协同生成,攻击侧按同样逻辑组建产线是合理递延,当红蓝双方都在同一加速度上赛跑,剩余的时间窗口不再是我们与“对手”之间的差值,而是双方AI工程化程度之差。因此原有的升级、加固、自查机制仍必要但已不充分,需要把“打补丁”从一次性运维动作重新定义为对可利用性窗口的持续性假设检验(补丁打完后复测验证环境确已不可触发),把资产台账从静态版本清单升级为可被程序化触发的攻击面清单(以便PoC流出后按分钟级而非工作日级核查高危面),并建立对抗性基线,定期用AI生成的畸形上传请求自测,以攻击者的速度推进自身防御。总结而言,响应周期的本质不是“打补丁更快”,而是“假设对手始终比你快,并据此把决策前置”。
5.2 AI赋能的漏洞挖掘团队能力正在迅速提升
本次PHP2Shell的发现方与此前“微信零点击漏洞”指向同一团队Calif Research,因此我们需把视线从单次漏洞移开,审视背后正在发生的一组结构性变化:传统安全团队的能力建设,靠的是长年人才积累与技术沉淀,技能拓宽需一点点“攒人手、踩坑、垒经验”建立的。而一批由AI赋能的新团队正在快速崛起,其威胁能力以远超过去的速度攀升,本次事件正是这波趋势的又一次体现。我们需要看清对称的另一侧:防御端也应同样能借AI之利,把AI纳入研判、响应、态势感知的默认流程。把AI用于日常代码审查,把常见历史漏洞模式、尤其是自上代版本沿用至今的老逻辑自动化扫描,把已知路径的排查做宽做好;用 AI做交叉验证,早期复现漏洞、快速给出是否需要应急改动的判断;用AI把源码、配置、运行镜像纳入例行推演,随时对新形态的新链路展开探索。把自己系统性地放在“长期持续接受AI辅助审计、协同研判、应急复盘”的位置上,让这套工具在守护的一端也生出同样的加速度,而不是把它一次次留在“据洞就补、打补丁即结束”的单点应急里。如此,未来若再有类似的事件,我们也许能用同等的 AI 加速度先行一步,扭转“被动挨打”的态势。
6. 参考链接
PHP官方安全发布公告: https://www.php.net/archive/2026.php
PHP官方更新修复版本: https://www.php.net/downloads.php