安天网络行为检测能力升级通告(20261122)
时间:2026年11月22日 来源:安天
安天长期基于流量侧数据跟踪分析网络攻击活动,识别和捕获恶意网络行为,研发相应的检测机制与方法,积累沉淀形成了安天自主创新的网络行为检测引擎。安天定期发布最近的网络行为检测能力升级通告,帮助客户洞察流量侧的网络安全威胁与近期恶意行为趋势,协助客户及时调整安全应对策略,提升网络安全整体水平。
一、安天网络行为检测能力概述
安天网络行为检测引擎收录了近期流行的网络攻击行为特征。本期新增检测规则124条,本期升级改进检测规则4条,网络攻击行为特征涉及代码执行、代码注入等高风险,涉及漏洞利用、文件上传等中风险。
二、更新列表
本期安天网络行为检测引擎规则库部分更新列表如下:
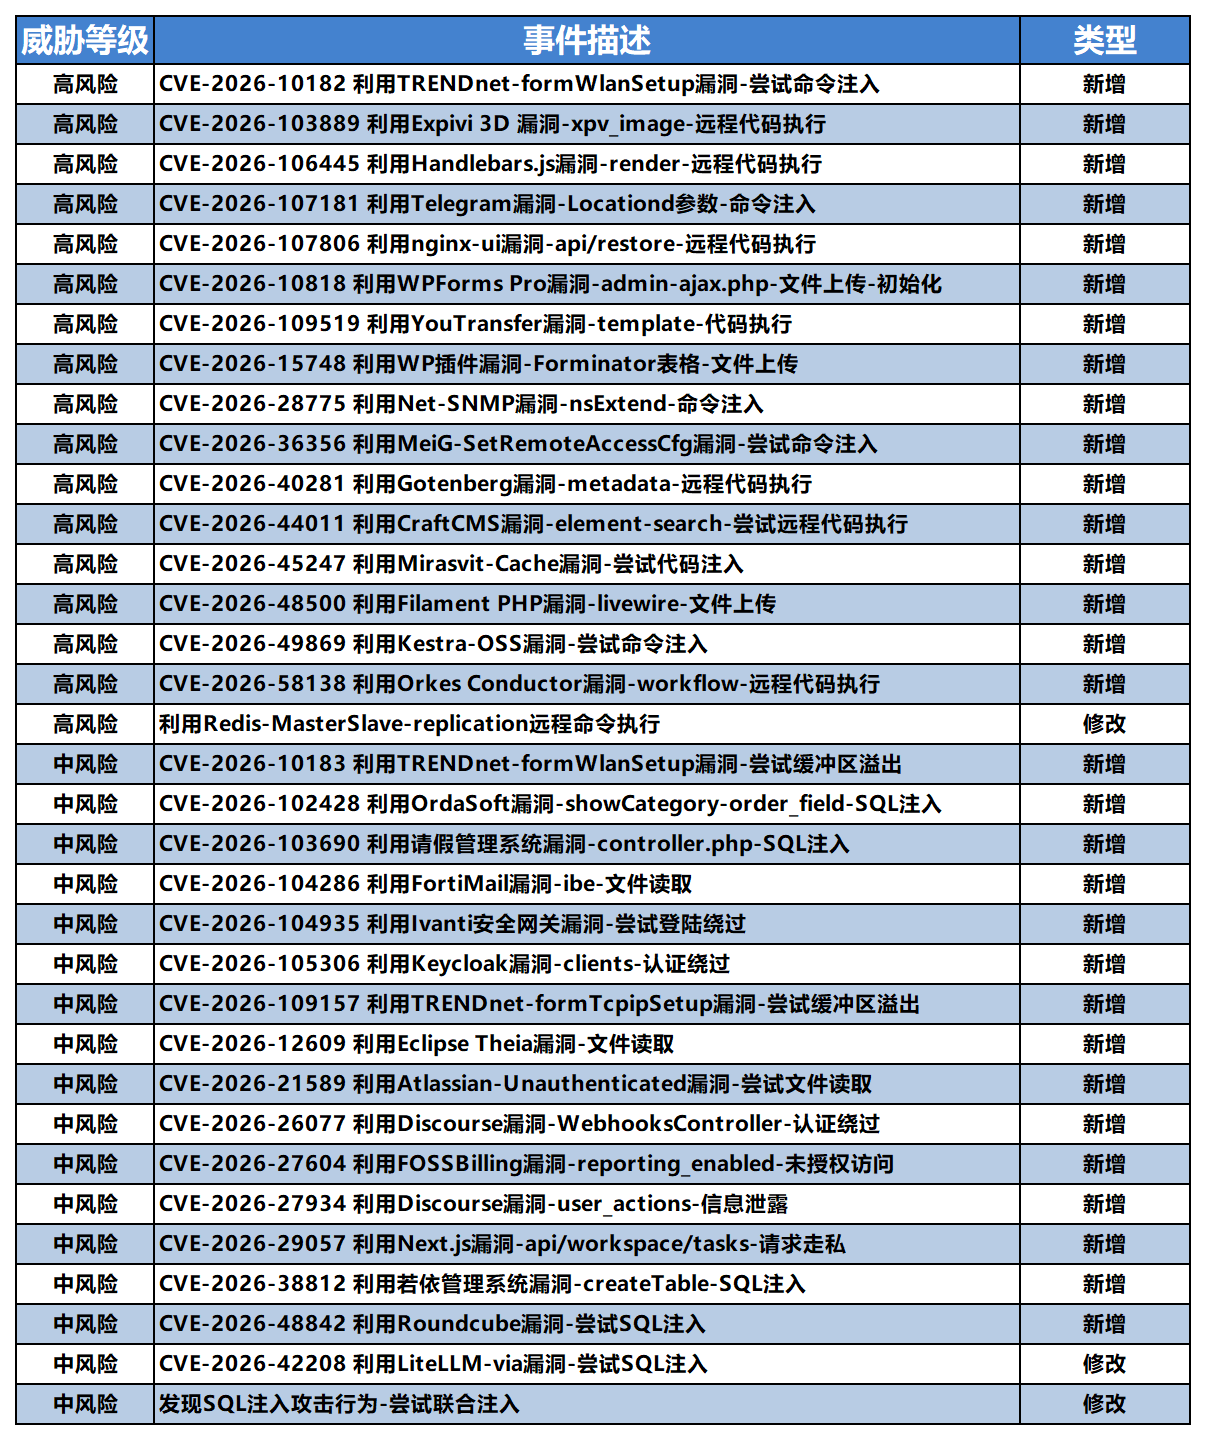
安天网络行为检测引擎最新规则库版本为Antiy_AVLX_2026111907建议及时更新安天探海威胁检测系统-网络行为检测引擎规则库(请确认探海系统版本为:6.6.1.4 及以上,旧版本建议先升级至最新版本),安天售后服务热线:400-840-9234。
三、网络流量威胁趋势
近期,安全研究机构发布报告指出攻击者已经从简单大模型提示输入,演进为大规模部署多代理自主攻击工作流,Agentic威胁活动跨过关键拐点。攻击者借助AI代理自动化完成侦察、社会工程、恶意代码混淆、凭证收割、漏洞利用完整攻击链。2026年第二季度观测到一则真实入侵案例:威胁行为体攻陷一处云资源之后,依靠AI辅助工作流,耗时不到6小时完成大规模凭证收割的规划、构建与完整执行。报告观测犯罪团伙以及疑似国家背景威胁组织均在采用该类技术,部分攻击使用Cairn渗透框架针对航空航天行业目标。该类AI框架可以将高层战术目标转为机器指令,极少人工干预即可推进多阶段入侵,部分案例从目标选定到拿到特权访问耗时不足3小时。
此外,安全研究人员披露,追踪编号REF3364的财务驱动威胁团伙,使用Rust编写SANSAR工具集针对Linux主机实施加密货币挖矿。攻击者初始访问依托暴露的Ray job‑agent接口执行命令,部署acpi_thermal_mgr.ko内核rootkit,利用ftrace钩子隐藏进程、文件与套接字;同时部署修改版NVML封装库,劫持nvidia‑smi调用,将GPU利用率报告为0%,温度、功耗返回36‑46摄氏度、100‑200瓦随机伪造数值。套件组件包含通过Tor洋葱地址接收指令的sansar编排器,XMRig CPU挖矿程序kurt、SRBMiner‑MULTI GPU挖矿程序tilki、lyrebird Tor代理,以及netns后门。
本期活跃的安全漏洞信息
1Google Chrome WebGL 内存错误引用漏洞 (CVE-2026-130994)
2Google Chrome ANGLE 保护机制失效漏洞 (CVE-2026-130910)
3Huawei HarmonyOS拒绝服务漏洞 (CVE-2026-101186)
4Apache HTTP Server代码执行漏洞 (CVE-2026-119618)
5IBM Guardium Data Protection跨站请求伪造漏洞(CVE-2026-84229)
值得关注的安全事件
1安天发布《OpenJDK Base64解码器远程代码执行漏洞风险提示》
安天 CERT 监测到 2026 年 11 月 17 日公开披露的 OpenJDK Base64 解码器远程代码执行漏洞 CVE-2026-114938,漏洞被命名为 Java4Shell,由 Calif 团队发布,CVSS 3.1 评分 8.1(高危)。该漏洞位于 OpenJDK HotSpot 虚拟机针对 x86-64 处理器 AVX-512 VBMI 指令集优化的 Base64 解码逻辑中,属于内存破坏类漏洞,攻击者可构造包含特定尾部填充字符的恶意 Base64 数据触发堆缓冲区越界写,最终实现敏感信息窃取、服务拒绝或远程代码执行。安天CERT监测到高危漏洞Java4Shell(CVE-2026-114938),该漏洞可通过恶意Base64输入触发内存越界,存在远程代码执行风险,POC已公开。安天CERT已完成漏洞复现,并提供检测脚本,请及时排查加固。
2AI自主渗透框架大规模扩散改变防御现状
安全研究人员披露开源自主渗透框架ARTEX原作者下架仓库,此后衍生出超过12000个代码仓库与数百个变体框架,包括LuaN1aoAgent、Decepticon、Cairn、PentestGPT‑Agent;Cloudflare观测到AI渗透工具每日请求量自10月1日起增长30倍,数千独立IP运行相关工具,ARTEX及其衍生版本占观测流量的65.8%。该类Agentic框架能够自主完成侦察、漏洞探测、利用、后渗透横向移动全链路,将高层自然语言战术目标转换为机器可执行操作,大幅压缩攻击者从初始访问到获取高权限的耗时;攻击者还将窃取到的凭据与AI框架链合,在云环境开展横向渗透。报告提出“现代安全模型”六大防御支柱:WAF流量管控、异常检测、机器人防护、身份准入控制、API模式校验、威胁情报联动,用于应对高速自主AI攻击。
四、安天探海网络检测实验室简介
安天探海网络检测实验室是安天科技集团旗下的网络安全研究团队,致力于发现网络流量中隐藏的各种网络安全威胁,从多维度分析网络安全威胁的原始流量数据形态,研究各种新型攻击的流量基因,提供包含漏洞利用、异常行为、应用识别、恶意代码活动等检测能力,为网络安全产品赋能,研判网络安全形势并给出专业解读。